Notificazione riguardante la campagna di phishing che mira a Hostico
Il marchio Hostico è oggetto di una vasta campagna di phishing. Scoprite come identificare i messaggi fraudolenti e quali misure di protezione vi raccomandiamo.
Negli ultimi due giorni, il marchio Hostico è diventato l'obiettivo di una campagna di phishing su larga scala, tramite la quale vengono distribuiti messaggi e-mail fraudolenti che utilizzano in modo non autorizzato l'identità della nostra azienda. Lo scopo di questi messaggi è quello di ingannare i destinatari e di indurli ad accedere a pagine web malevole, dove i loro dati personali, le informazioni di accesso o i dati bancari possono essere compromessi.
Le prime segnalazioni sono state ricevute sabato 10 ottobre 2026, intorno alle 13:00, quando diversi destinatari ci hanno informato dell'esistenza di e-mail sospette, presentate come comunicazioni ufficiali di Hostico. Durante la giornata di domenica 11 ottobre 2026, l'attività fraudolenta si è intensificata notevolmente, con onde ripetute di messaggi distribuiti ai titolari di domini .ro.
Quali misure ho preso fino ad ora?
Immediatamente dopo aver ricevuto le prime segnalazioni, abbiamo avviato le necessarie azioni per informare gli utenti e limitare l'impatto di questa campagna.
In una fase iniziale, abbiamo pubblicato avvisi nella sezione di notifiche del sito web Hostico, così come sui nostri canali ufficiali sui social media, per attirare l'attenzione sui messaggi fraudolenti attualmente in circolazione.
In parallelo, sono state inviate notifiche di abuso agli enti responsabili della gestione dei domini coinvolti nell'attacco. Queste segnalazioni hanno riguardato sia il dominio associato agli indirizzi utilizzati per l'invio dei messaggi, sia il dominio utilizzato per reindirizzare i destinatari alle pagine malevole.
Considerando l'intensificazione della campagna nel corso della giornata di domenica, 11 ottobre 2026, abbiamo deciso di ampliare le misure di informazione. Pertanto, è stata inviata una notifica tramite newsletter a tutti i clienti di Hostico, e questa comunicazione è stata pubblicata anche sul nostro blog, in modo che possa essere consultata da chiunque riceva un simile messaggio.
Come possono essere identificati i messaggi fraudolenti?
Gli attaccanti cercano di creare l'impressione che i messaggi provengano da Hostico, utilizzando il nome dell'azienda e elementi che possano suggerire una comunicazione legittima. Tali tentativi possono invocare problemi legati ai servizi, ai domini, alle fatture o alla sicurezza dell'account, per indurre i destinatari ad agire senza verificare l'autenticità della richiesta.
Un elemento importante è rappresentato dai link inclusi in questi messaggi. Questi indirizzano gli utenti verso siti web che imitano pagine legittime, con lo scopo di raccogliere le informazioni inserite, incluse le password o i dati delle carte di credito.
Per facilitare l'identificazione di questi tentativi di frode, presentiamo di seguito un esempio di messaggio inviato nell'ambito della campagna attuale. Questo illustra il modo in cui gli attaccanti cercano di usare l'identità di Hostico per conferire credibilità alle richieste e per indurre i destinatari ad accedere a link esterni.
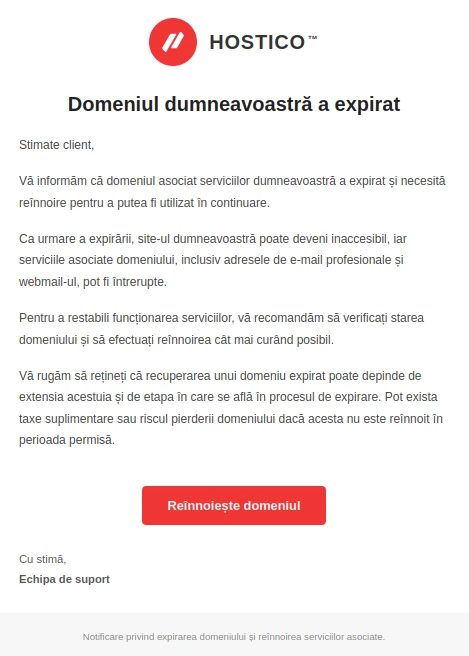
Nota che l'esempio presentato non rappresenta necessariamente l'unica versione dei messaggi in circolazione, essendo la variante identificata al momento. Il contenuto, gli indirizzi dei mittenti e i link utilizzati possono essere modificati nel corso della campagna, motivo per cui raccomandiamo di non basarsi esclusivamente sulla somiglianza con il messaggio illustrato.
Fino a questo momento, tra gli indirizzi identificati nella distribuzione dei messaggi fraudolenti ci sono:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Importante: Le due indirizzi email non sono necessariamente gli unici utilizzati. Gli attaccanti possono utilizzare anche altri indirizzi email o domini per proseguire la campagna. Per questo motivo, raccomandiamo di verificare qualsiasi messaggio sospetto, indipendentemente dall'indirizzo o dal nome del mittente visualizzato.
Precisiamo che questi messaggi non sono inviati da Hostico e non rappresentano comunicazioni ufficiali della nostra azienda.
Come verificate se un messaggio proviene da Hostico?
Le comunicazioni ufficiali relative ai servizi contrattati vengono inviate agli indirizzi e-mail associati ai conti dei clienti o ai subcontatti autorizzati. Tra gli indirizzi ufficiali utilizzati da Hostico ci sono:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- tecnico@hostico.com | tecnico@hostico.com
La verifica dell'indirizzo del mittente rappresenta un primo passo, tuttavia non deve essere l'unico criterio da considerare, poiché alcuni messaggi fraudolenti possono falsificare anche le informazioni visualizzate nel campo del mittente.
Nel caso in cui riceviate un messaggio che richiede l'effettuazione di un pagamento, l'aggiornamento dei dati di accesso o la conferma di informazioni personali, vi consigliamo di accedere direttamente al sito web hostico.ro, inserendo manualmente l'indirizzo nel browser, senza utilizzare i link nel messaggio sospetto.
Le fatture e la situazione dei pagamenti possono essere verificate nell'area clienti Hostico, nella sezione Finanziaria. Qualsiasi operazione di pagamento deve essere eseguita esclusivamente tramite i canali ufficiali e il processore di pagamenti utilizzato da Hostico.
Cosa devi fare se hai aperto un link sospetto?
Se avete ricevuto uno di questi messaggi, la semplice ricezione dell'e-mail non significa che le vostre informazioni siano state compromesse. È però importante non accedere ai link e non fornire dati attraverso le pagine indicate.
In caso abbiate già accesso a un link fraudolento o abbiate inserito informazioni su una pagina sospetta, vi raccomandiamo di adottare le seguenti misure, a seconda dei dati divulgati:
- Modifica la password del conto Hostico. Se hai inserito le credenziali su una pagina sospetta, procedi immediatamente con la reimpostazione della password del conto cliente. Se la stessa password viene utilizzata anche per altri servizi, modificala anche in questi.
- Attiva l'autenticazione a due fattori (2FA). Questa funzionalità offre un livello aggiuntivo di protezione contro l'accesso non autorizzato. Puoi consultare la documentazione relativa all'attivazione dell'autenticazione a due fattori.
- Contattate immediatamente la banca emittente della carta. Se avete fornito dati bancari o informazioni sulla carta, richiedete la valutazione della situazione e, se necessario, il blocco o la sostituzione della carta per prevenire transazioni non autorizzate.
- Controlla l'attività degli account. Tieni d'occhio eventuali accessi insoliti, modifiche non richieste e transazioni che non riconosci.
- Verifica la sicurezza del dispositivo. Se hai scaricato o eseguito file provenienti da messaggi sospetti, esegui una scansione con una soluzione di sicurezza aggiornata.
Le campagne di phishing possono evolversi rapidamente, sia cambiando gli indirizzi di invio, sia utilizzando nuovi domini o varianti di messaggi. Proprio per questo motivo, identificare un indirizzo fraudolento non garantisce che i tentativi successivi utilizzeranno la stessa fonte.
Vi incoraggiamo a trattare con cautela qualsiasi comunicazione non richiesta che vi chiede di effettuare urgentemente un pagamento, di autenticarvi o di fornire informazioni riservate. Nel caso in cui ci siano delle incertezze, la verifica diretta tramite i canali ufficiali è sempre preferibile all'accesso a un link in un messaggio sospetto.
Per domande, la verifica dell'autenticità di alcuni messaggi o per segnalare tentativi di phishing che utilizzano l'identità di Hostico, potete contattarci a office@hostico.com o tramite la pagina ufficiale di contatto.
Vi ringraziamo tutti voi che ci avete segnalato questi tentativi. Le informazioni fornite ci hanno permesso di reagire fin dai primi messaggi identificati e di informare in breve tempo un numero maggiore possibile di utenti.

